Blog/Stored XSS into anchor href attribute with double quotes HTML-encoded
Stored XSS into anchor href attribute with double quotes HTML-encoded
Portswigger › Portswigger Labs › XSS
Certificaciones
- eWPT
- eWPTXv2
- OSWE
- BSCP
Descripción
Este laboratorio contiene una vulnerabilidad de XSS almacenado en la funcionalidad de comentarios. Para resolver este laboratorio, debemos enviar un comentario que llame a la función alert cuando se haga click en el nombre del autor del comentario
Guía de XSS
Antes de completar este laboratorio es recomendable leerse esta guía de XSS https://justice-reaper.github.io/posts/XSS-Guide/
Resolución
Al acceder a la web nos sale esto
Pulsamos sobre View post y vemos que tenemos una sección de comentarios
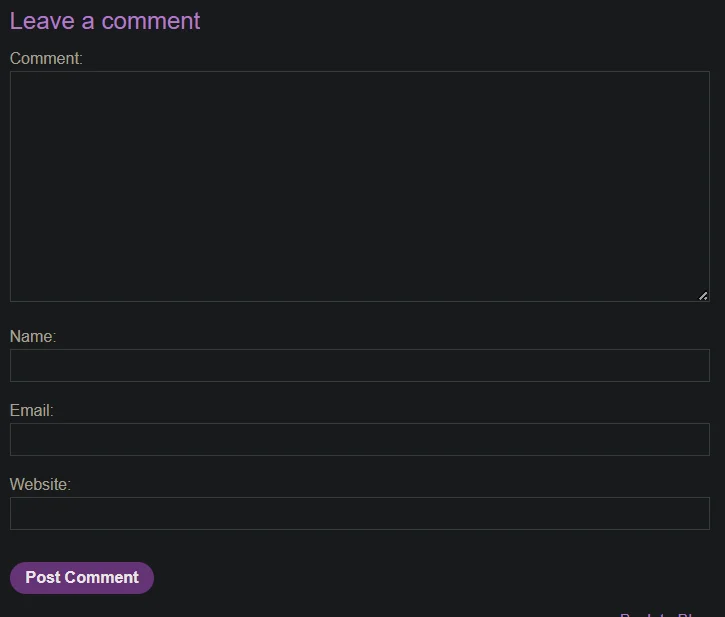
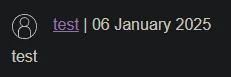
Introducimos la palabra test, en el campo website no nos pide que usemos http:// o https://, aunque si nos lo pidiera podríamos intentar bypassear esta validación mediante Burpsuite
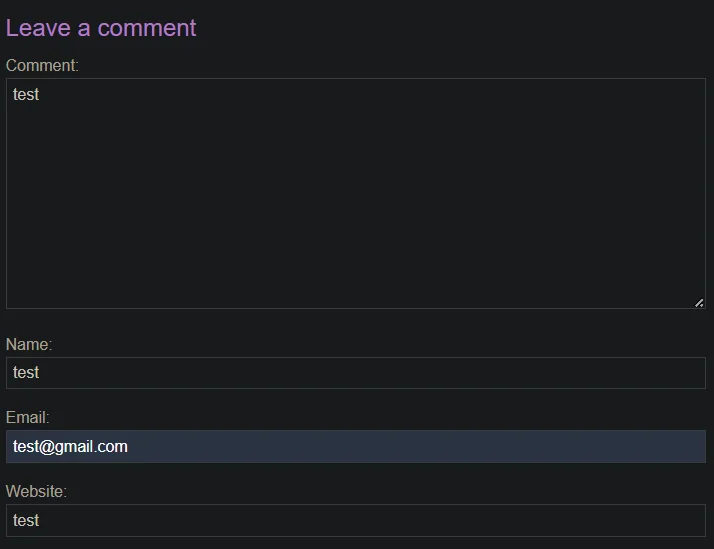
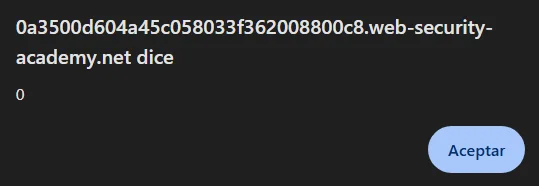
En el elemento href podemos insertar el payload javascript:alert(0) para que al pulsar sobre el enlace nos salga un alert
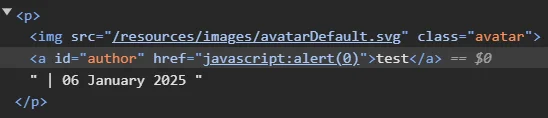
Si hacemos click sobre test nos despliega el alert